
आइतवार, कार्तिक २२ गते २०८३
अन्तर्राष्ट्रिय साइबर सुरक्षा निकायले तत्काल सुरक्षा अपडेट लागू गर्न आग्रह गरे; नेपालका विभिन्न सरकारी वेबसाइटमा पहुँचसम्बन्धी समस्या देखिए पनि यसको कारणबारे आधिकारिक पुष्टि आवश्यक
बिहिवार , कार्तिक ५, २०८३

NepalSays/ काठमाडौं।
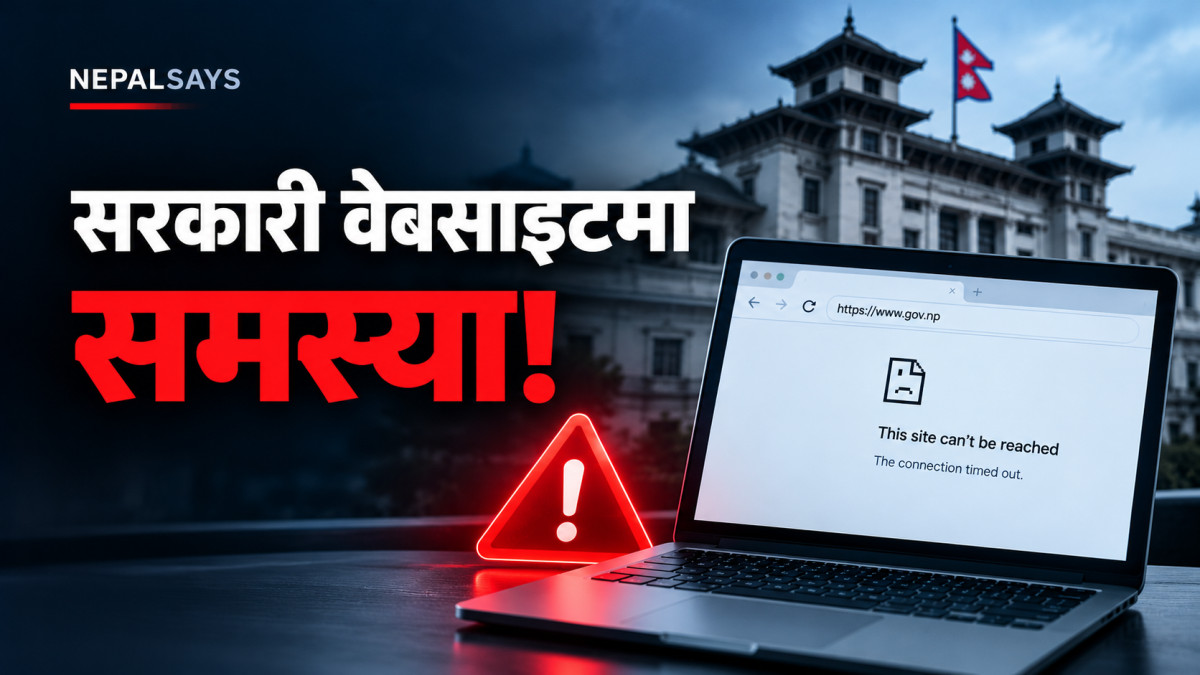
नेपालका विभिन्न सरकारी वेबसाइटमा पहुँचसम्बन्धी समस्या देखिएको छ। प्रारम्भिक परीक्षणका क्रममा राष्ट्रपति कार्यालय, प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालय, विभिन्न मन्त्रालय, विभाग र आयोगका वेबसाइटमा अनुरोध सफल हुन सकेन भने सर्वोच्च अदालत र नेपाल राष्ट्र बैंकका वेबसाइटको सामग्री सफलतापूर्वक लोड भएको थियो। यसैबीच, इन्टरनेटमा व्यापक रूपमा प्रयोग हुने PHP प्रोग्रामिङ भाषामा दुई गम्भीर सुरक्षा कमजोरी फेला परेपछि विश्वभरका साइबर सुरक्षा निकायले सम्बन्धित संस्थालाई तत्काल सुरक्षा अपडेट लागू गर्न आग्रह गरेका छन्। अन्तर्राष्ट्रिय सञ्चारमाध्यम Reuters र Al Jazeera ले २१ र २२ अक्टोबर २०२६ मा यसबारे समाचार प्रकाशित गरेका छन्।
PHP मा दुई गम्भीर सुरक्षा कमजोरी फेला परेपछि विश्वभरका संस्थालाई तत्काल सुरक्षा अपडेट गर्न आग्रह।
कमजोरीको दुरुपयोग भए प्रभावित सर्भरमा अनधिकृत रूपमा कोड सञ्चालन हुन सक्ने जोखिम।
नेपालका विभिन्न सरकारी वेबसाइटमा गरिएको प्रारम्भिक परीक्षणमा पहुँच समस्या देखियो।
सर्वोच्च अदालत र नेपाल राष्ट्र बैंकका वेबसाइटको सामग्री परीक्षणका क्रममा लोड भयो।
नेपालका वेबसाइट नखुल्नु र PHP सुरक्षा कमजोरीबीच प्रत्यक्ष सम्बन्ध रहेको आधिकारिक पुष्टि भएको छैन।
.jpeg)
कुन-कुन सरकारी वेबसाइटमा पहुँच समस्या देखियो?
नेपालका सरकारी वेबसाइटमा गरिएको प्रारम्भिक पहुँच परीक्षणमा विभिन्न निकायका वेबसाइटबाट अपेक्षित प्रतिक्रिया प्राप्त हुन सकेन। परीक्षणका क्रममा वेबसाइटमा अनुरोध टाइमआउट भएको वा पहुँच पुष्टि हुन नसकेको देखिएको थियो।
प्रारम्भिक परीक्षणको विवरणअनुसार पहुँच पुष्टि हुन नसकेका वेबसाइटहरूमा राष्ट्रपति कार्यालय, उपराष्ट्रपति कार्यालय, प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालय, संघीय संसद्, निर्वाचन आयोग, गृह मन्त्रालय, परराष्ट्र मन्त्रालय र अर्थ मन्त्रालयका वेबसाइट छन्। त्यस्तै, आन्तरिक राजस्व विभाग, भन्सार विभाग, लोक सेवा आयोग, सूचना प्रविधि विभाग र यातायात व्यवस्था विभागका वेबसाइटमा पनि परीक्षणबाट पहुँच पुष्टि हुन सकेन। यसको विपरीत, सर्वोच्च अदालत र नेपाल राष्ट्र बैंकका वेबसाइटको सामग्री सफलतापूर्वक लोड भएको थियो।

प्रारम्भिक परीक्षणको विवरण:
| सरकारी निकाय | वेबसाइट | परीक्षणको नतिजा |
|---|---|---|
| राष्ट्रपति कार्यालय | president.gov.np | पहुँच पुष्टि भएन |
| उपराष्ट्रपति कार्यालय | vicepresident.gov.np | पहुँच पुष्टि भएन |
| प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालय | opmcm.gov.np | पहुँच पुष्टि भएन |
| संघीय संसद् | parliament.gov.np | पहुँच पुष्टि भएन |
| निर्वाचन आयोग | election.gov.np | पहुँच पुष्टि भएन |
| गृह मन्त्रालय | moha.gov.np | पहुँच पुष्टि भएन |
| परराष्ट्र मन्त्रालय | mofa.gov.np | पहुँच पुष्टि भएन |
| अर्थ मन्त्रालय | mof.gov.np | पहुँच पुष्टि भएन |
| आन्तरिक राजस्व विभाग | ird.gov.np | पहुँच पुष्टि भएन |
| भन्सार विभाग | customs.gov.np | पहुँच पुष्टि भएन |
| लोक सेवा आयोग | psc.gov.np | पहुँच पुष्टि भएन |
| सूचना प्रविधि विभाग | doit.gov.np | पहुँच पुष्टि भएन |
| यातायात व्यवस्था विभाग | dotm.gov.np | पहुँच पुष्टि भएन |
| सर्वोच्च अदालत | supremecourt.gov.np | सामग्री लोड भयो |
| नेपाल राष्ट्र बैंक | nrb.org.np | सामग्री लोड भयो |
यो विवरण प्रारम्भिक परीक्षणमा प्राप्त नतिजामा आधारित छ। वेबसाइटको अवस्था समयअनुसार परिवर्तन हुन सक्छ र परीक्षण गर्ने प्रणालीको नेटवर्क वा पहुँचसम्बन्धी सीमितताले पनि नतिजामा प्रभाव पार्न सक्छ। त्यसैले पहुँच पुष्टि नभएका वेबसाइटलाई सबै प्रयोगकर्ताका लागि पूर्ण रूपमा बन्द भएको निष्कर्षका रूपमा बुझ्नु हुँदैन।
PHP मा के कमजोरी भेटियो?
PHP वेबसाइट र वेब एप्लिकेसन निर्माणमा प्रयोग हुने लोकप्रिय प्रोग्रामिङ भाषा हो। WordPress, Drupal र Joomla जस्ता वेबसाइट व्यवस्थापन प्रणालीसहित विभिन्न अनलाइन सेवामा यसको प्रयोग हुन्छ। PHP मा समस्या आउँदा प्रभावित संस्करण प्रयोग गरिरहेका वेबसाइट तथा एप्लिकेसनको सुरक्षा जोखिममा पर्न सक्छ।
PHP विकास टोलीले २१ अक्टोबर २०२६ मा दुई गम्भीर सुरक्षा कमजोरी समाधान गर्ने अपडेट सार्वजनिक गरेको छ। ती कमजोरीलाई CVE-2026-109618 र CVE-2026-109619 का रूपमा पहिचान गरिएको छ। दुवैको गम्भीरता स्तर १० मध्ये ९.२ निर्धारण गरिएको छ।
पहिलो कमजोरी सर्भरको मेमोरी व्यवस्थापनमा त्रुटि उत्पन्न हुने अवस्थासँग सम्बन्धित छ। दोस्रो कमजोरीमा अघिल्लो अनुरोधसँग सम्बन्धित आन्तरिक अवस्था आवश्यक रूपमा पुनः प्रारम्भ नहुँदा गलत मेमोरी सन्दर्भ प्रयोग हुन सक्ने समस्या छ।यी कमजोरीको सफल दुरुपयोग भएमा आक्रमणकारीले प्रभावित सर्भरमा प्रयोगकर्ताको प्रमाणीकरणबिना टाढैबाट हानिकारक कोड सञ्चालन गर्न सक्ने जोखिम हुन्छ। यस्तो पहुँचबाट सर्भरमा रहेका फाइल, डेटाबेस र अन्य संवेदनशील सूचनामा जोखिम उत्पन्न हुन सक्छ।
PHP विकास टोलीले सुरक्षा अपडेट जारी गर्दै प्रभावित प्रणाली अद्यावधिक गर्न आग्रह गरेको छ। समर्थित संस्करणका लागि PHP 8.5.12, 8.4.27, 8.3.36 र 8.2.35 मा सुधार समावेश गरिएको छ। PHP 8.1 र त्यसभन्दा पुराना संस्करणले आधिकारिक PHP परियोजनाबाट नियमित सुरक्षा अपडेट नपाउने भएकाले त्यस्ता प्रणाली प्रयोग गर्ने संस्थाले समर्थित संस्करणमा स्थानान्तरण वा सम्बन्धित विक्रेताबाट उपलब्ध सुधार लागू गर्नुपर्ने हुन्छ।
AI को सहयोगमा कसरी पत्ता लाग्यो कमजोरी?
Reuters का अनुसार साइबर सुरक्षा कम्पनी Calif र Google को स्वामित्वमा रहेको सुरक्षा कम्पनी Wiz ले कृत्रिम बुद्धिमत्ता (AI) को सहयोगमा PHP का कमजोरी पहिचान गर्न मद्दत गरेका थिए। अनुसन्धानमा AI मोडेलको प्रयोग गरी जटिल कोड विश्लेषण तथा सम्भावित आक्रमणका अवस्थाको परीक्षण गरिएको थियो।
AI ले ठूलो मात्रामा स्रोत कोड विश्लेषण गर्न, असामान्य व्यवहार पहिचान गर्न र मानिसले सहजै पत्ता लगाउन नसक्ने त्रुटि पहिचान गर्न अनुसन्धानकर्तालाई सहयोग गर्न सक्छ। PHP को पछिल्लो घटनामा पनि AI-आधारित उपकरणले कमजोरी पहिचान गर्न महत्त्वपूर्ण भूमिका खेलेको अनुसन्धानकर्ताहरूले बताएका छन्। तर AI ले कमजोरी पत्ता लगाउनु र त्यसको दुरुपयोग हुनु फरक विषय हुन्। जोखिम सार्वजनिक भएपछि सुरक्षा अपडेट लागू गर्न ढिलाइ भएमा आक्रमणकारीले पनि त्यही कमजोरी प्रयोग गर्ने प्रयास गर्न सक्छन्। त्यसैले कमजोरी सार्वजनिक भएपछि सम्बन्धित प्रणाली सुरक्षित बनाउनु महत्त्वपूर्ण हुन्छ।
नेपालका सरकारी वेबसाइट किन नखुलेका हुन सक्छन्?
नेपालका सरकारी वेबसाइटमा देखिएको पहुँच समस्याको वास्तविक कारणबारे सम्बन्धित नेपाली निकायबाट आधिकारिक पुष्टि आवश्यक छ। PHP सुरक्षा कमजोरी सार्वजनिक भएको समय र सरकारी वेबसाइटमा पहुँच समस्या देखिएको अवस्थाबीच समानता भए पनि त्यसैका आधारमा प्रत्यक्ष सम्बन्ध स्थापित गर्न सकिँदैन। वेबसाइट नखुल्नुका सम्भावित कारणमा सर्भरमा अत्यधिक भार पर्नु, DNS समस्या, नेटवर्क अवरोध, मर्मतसम्भार, सुरक्षा प्रणालीले अनुरोध रोक्नु वा जोखिम न्यूनीकरणका लागि सेवा अस्थायी रूपमा बन्द गर्नु पर्न सक्छ।
अन्तर्राष्ट्रिय साइबर सुरक्षा निकायहरूले भने PHP का प्रभावित संस्करण प्रयोग गरिरहेका संस्थालाई तत्काल सुरक्षा अपडेट लागू गर्न र तुरुन्त सुरक्षित बनाउन नसकिने अवस्थामा जोखिमयुक्त प्रणालीलाई सार्वजनिक इन्टरनेटबाट अलग राख्न सुझाव दिएका छन्। यस्तो अवस्थामा केही संस्थाले सम्भावित आक्रमण रोक्न वेबसाइट अस्थायी रूपमा अफलाइन राख्न सक्छन्।
यद्यपि, नेपालका सरकारी निकायले पनि यही कारणले वेबसाइट बन्द गरेका हुन् भन्ने पुष्टि भएको छैन। सम्बन्धित वेबसाइटले कुन PHP संस्करण प्रयोग गरिरहेका छन्, सुरक्षा अपडेट लागू गरिएको छ कि छैन र सेवा अवरोधको कारण के हो भन्ने विवरण सार्वजनिक नभएसम्म निश्चित निष्कर्ष निकाल्न मिल्दैन।
विश्वका विभिन्न देशमा वेबसाइट अस्थायी रूपमा बन्द
Reuters र Al Jazeera का समाचारअनुसार PHP का सुरक्षा कमजोरी सार्वजनिक भएपछि युरोपका विभिन्न देशका सरकारी निकायले सम्भावित जोखिम न्यूनीकरणका लागि वेबसाइट अस्थायी रूपमा बन्द गरेका थिए। फिनल्यान्डले सार्वजनिक वेब सेवामा रोक लगाएको थियो भने नेदरल्यान्ड्स, बेल्जियम, फ्रान्स र चेक गणतन्त्रका विभिन्न निकायले पनि सुरक्षा अपडेट लागू गर्न तथा जोखिम कम गर्न कदम चालेका थिए। जर्मनीका केही सरकारी वेबसाइटसमेत सावधानीका रूपमा अफलाइन राखिएको विवरण सार्वजनिक भएको थियो।
अमेरिकाको National Security Agency (NSA) ले PHP प्रयोग गर्ने संस्थालाई तत्काल सुरक्षा अपडेट लागू गर्न आग्रह गरेको थियो। अद्यावधिक तुरुन्त गर्न नसक्ने अवस्थामा जोखिमयुक्त वेबसाइट अफलाइन राख्ने विकल्प अपनाउन पनि सुझाव दिइएको थियो।यस्ता कदमको उद्देश्य सम्भावित आक्रमण रोक्नु र प्रभावित प्रणाली सुरक्षित भएपछि सेवा पुनः सञ्चालन गर्नु हो। तर सबै वेबसाइटमा आक्रमण भएको प्रमाणित भएर बन्द गरिएको भन्ने होइन; कतिपय संस्था सम्भावित जोखिमबाट बच्न पूर्वसावधानीका रूपमा पनि अफलाइन भएका थिए।
सरकारी डिजिटल सेवाको सुरक्षामा चुनौती
नेपालमा सरकारी सूचना र सार्वजनिक सेवा प्रवाहका लागि वेबसाइट तथा अनलाइन प्रणालीको प्रयोग बढ्दै गएको छ। मन्त्रालय, विभाग, आयोग र स्थानीय तहका वेबसाइटबाट नागरिकले सूचना, आवेदन फाराम, नियमावली, सार्वजनिक सूचना र विभिन्न सेवासम्बन्धी विवरण प्राप्त गर्छन्।
त्यसैले वेबसाइटमा पहुँच समस्या देखिँदा नागरिकलाई आवश्यक जानकारी प्राप्त गर्न कठिनाइ हुन सक्छ। राजस्व, भन्सार, प्रशासनिक सेवा र सार्वजनिक सूचनासँग सम्बन्धित अनलाइन प्रणाली प्रभावित भएमा सेवाग्राहीको कामकाजमा असर पर्न सक्छ। तर कुनै वेबसाइटको मुख्य पृष्ठ नखुलेको अवस्थाले त्यससँग सम्बन्धित सबै अनलाइन सेवा बन्द भएको प्रमाणित गर्दैन, किनकि ती सेवा अलग प्रणालीमा सञ्चालन भइरहेका हुन सक्छन्।सरकारी निकायले नियमित सुरक्षा परीक्षण, सफ्टवेयर अद्यावधिक, सर्भर निगरानी, सुरक्षित ब्याकअप र आपत्कालीन सेवा पुनः सञ्चालनको योजना सुनिश्चित गर्न आवश्यक हुन्छ। कुनै जोखिमका कारण सेवा अस्थायी रूपमा बन्द गर्नुपरेमा सेवाग्राहीलाई वैकल्पिक माध्यमबाट जानकारी उपलब्ध गराउनु पनि महत्त्वपूर्ण हुन्छ।
नेपालका सरकारी वेबसाइटमा देखिएको पहुँच समस्याको वास्तविक कारण, प्रभावित प्रणालीको संख्या र PHP सुरक्षा कमजोरीसँग यसको सम्बन्धबारे स्पष्ट निष्कर्ष निकाल्न सम्बन्धित निकायको आधिकारिक जानकारी आवश्यक छ। प्रारम्भिक परीक्षणमा केही वेबसाइटमा पहुँच समस्या देखिएको भए पनि यसले सबै सरकारी वेबसाइट बन्द भएको वा साइबर आक्रमण भएको प्रमाणित गर्दैन।
— नेपालसेज | प्रकाशित: ६ कात्तिक २०८३, बिहीबार


Be the first to comment!

.gif)

प्रतिक्रिया दिनुहोस